Senin, 21 Juli 2014

INSTALL CMS BALITBANG


                                Cara Install Cms Balitbang


  Pada kesempatan kali ini saya akan memposting cara instal cms balitbang langsung saja saya mulai.
  Seperti biasa untuk langkah pertama masuk terminal terlebih dahulu caranya ctrl+alt+t lalu tekan enter.
   Untuk selanjutnya tulis=sudo su=fungsinya untuk masuk ke root setlah itu tulis =ls=lalu enter fungsinya untuk melihat cms balitbang yang sudah di download.
    setelah itu gunakan perintah-perintah di bawah ini:


yum install wget -->>untuk neginstall wget http://www.4shared.com/zip/hUi5to6U/cms352Balitbang-ManiaCMS.html
(jika belum punya) 

     Kemudian download CMS Balitbang


  root@kpliklaten:/home/kpliklaten# wget http://kajianwebsite.org/cms352.zip
      Lalu ekstrak file cms352.zip dengan perintah :


  root@kpliklaten:/home/kpliklaten# unzip cms352.zip

      Setelah itu akan muncul direktori baru yang bernama "cmsbalitbangv35"

Kemudian pindahkan direktory tersebut ke "/var/www/"
# mv cmsbalitbangv35 /var/www/

     Lalu masuk ke direktori /var/www/


root@kpliklaten:/home/kpliklaten# cd /var/www/html

      Kemudian ganti nama "cmsbalitbangv35" menjadi "sekolah


  root@kpliklaten:/home/kpliklaten# mv cmsbalitbangv35 /smk

      ganti hak akses direktory sekolah, agar dapat diakses via web browser

-chmod 755 /var/www/SMK/
-chmod 777 /var/www/SMK/
Jika anda mengalami pada saat penginstalan menemukan tulisan Tidak dapat membuat file lib/config.php! copy saja lalu bukak tab baru kemudian cari solusinya sendiri untuk tantangan anda.


===================================================  


                     Masuk ke phpmyadmin

 Buka tab baru  tulis  ip/phpmyadmin contohnya
     (192.168.12.11/phpmyadmin)  lalu enter akan muncul


lalu tulis di isi ussername dan password
setelah itu klik go akan masuk gambar seperti di bawah ini:
 
  Untuk database harus di isi contoh di isi cmsbalitbang/smk.


   Setelah itu membuka cmsbalitbang contoh bukak tab baru lalu tulis 192.168.12.11/smk/    lalu enter akan muncul gamdar seperti di bawah ini
dan anda bisa memilih misalnya pilih sekolah menengah kejuruan lalu di klik

                     Untuk selanjutnya akan muncul gambar di bawah ini
 
                                               klik saja lanjutkan
                     
            lalu  isi kolom-kolom tersebut seperti contoh gambar di atas


    jika mengisinya ada kesalahan akan muncul gambar seperti di atas agar berhasil coba bukak terminal lagi lalu tulas saja  chmod 777/var/www/smk/lib  lalu enter.

                              lalu bukak lagi klik resend jika berhasil akan muncul gambar seperti di bawah ini lalu kliksaja log in.
            

                                  akan muncul gambar seperti di bawah ini
                                                            selesai

Manajemen Bandwidth Menggunakan Simple Queue

Manajemen Bandwidth Menggunakan Simple Queue

Pada sebuah jaringan yang mempunyai banyak client, diperlukan sebuah mekanisme pengaturan bandwidth dengan tujuan mencegah terjadinya monopoli penggunaan bandwidth sehingga semua client bisa mendapatkan jatah bandwidth masing-masing. QOS(Quality of services) atau lebih dikenal dengan Bandwidth Manajemen, merupakan metode yang digunakan untuk memenuhi kebutuhan tersebut.
Pada RouterOS Mikrotik penerapan QoS bisa dilakukan dengan fungsi Queue. 

network diagram
Limitasi Bandwidth Sederhana
Cara paling mudah untuk melakukan queue pada RouterOS adalah dengan menggunakan Simple Queue. Kita bisa melakukan pengaturan bandwidth secara sederhana berdasarkan IP Address client dengan menentukan kecepatan upload dan download maksimum yang bisa dicapai oleh client.
Contoh :
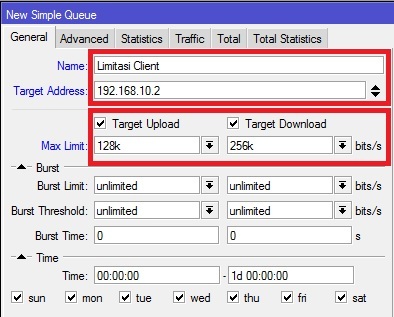
Kita akan melakukan limitasi maksimal upload : 128kbps dan maksimal download : 512kbps terhadap client dengan IP 192.168.10.2 yang terhubung ke Router. Parameter Target Address adalah IP Address dari client yang akan dilimit. Bisa berupa :

  • Single IP (192.168.10.2)
  • Network IP (192.168.10.0/24)
  • Beberapa IP (192.168.10.2,192.168.10.13) dengan menekan tombol panah bawah kecil di sebelah kanan kotak isian.
Penentuan kecepatan maksimum client dilakukan pada parameter target upload dan target download max-limit. Bisa dipilih dengan drop down menu atau ditulis manual. Satuan bps (bit per second).
Dengan pengaturan tersebut maka Client dengan IP 192.168.10.2 akan mendapatkan kecepatan maksimum Upload 128kbps dan Download 256kbps dalam keadaan apapun selama bandwidth memang tersedia. 
network diagram
Metode Pembagian Bandwidth Share
Selain digunakan untuk melakukan manajemen bandwidth fix seperti pada contoh sebelumnya, kita juga bisa memanfaatkan Simple Queue untuk melakukan pengaturan bandwidth share dengan menerapkan Limitasi Bertingkat. Konsep Limitasi Bertingkat  bisa anda baca pada artikel Mendalami HTB pada QOS RouterOS Mikrotik
Contoh :
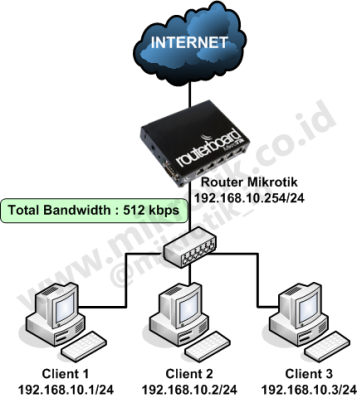
Kita akan melakukan pengaturan bandwidth sebesar 512kbps untuk digunakan 3 client.
Konsep:

  1. Dalam keadaan semua client melakukan akses, maka masing-masing client akan mendapat bandwidth minimal 128kbps.
  2. Jika hanya ada 1 Client yang melakukan akses, maka client tersebut bisa mendapatkan bandwidth hingga 512kbps.
  3. Jika terdapat beberapa Client (tidak semua client) melakukan akses, maka bandwidth yang tersedia akan dibagi rata ke sejumlah client yg aktif.

Topologi Jaringan
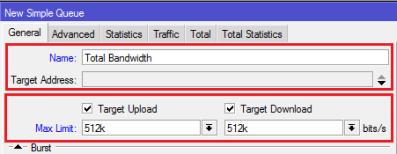
Router kita tidak tahu berapa total bandwidth real yang kita miliki, maka kita harus definisikan pada langkah pertama. Pendefinisian ini bisa dilakukan dengan melakukan setting Queue Parent. Besar bandwidth yang kita miliki bisa diisikan pada parameter Target Upload Max-Limit dan Target Download Max-Limit.
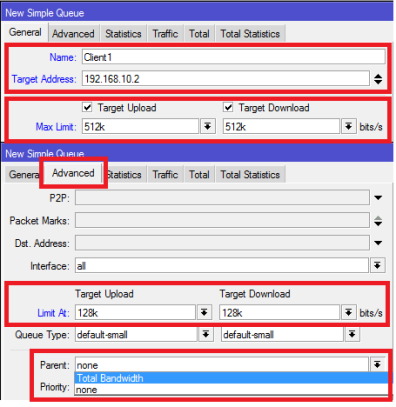
Langkah selanjutnya kita akan menentukan limitasi per client dengan melakukan setting child-queue.
Pada child-queue kita tentukan target-address dengan mengisikan IP address masing-masing client. Terapkan Limit-at (CIR) : 128kbps dan Max-Limit (MIR) : 512kbps. Arahkan ke Parent Total Bandwidth yang kita buat sebelumnya.

Ulangi untuk memberikan limitasi pada client yang lain, sesuaikan Target-Address.


Selanjutnya lakukan pengetesan dengan melakukan download di sisi client.
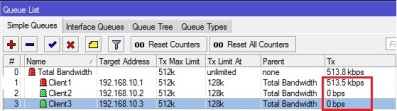
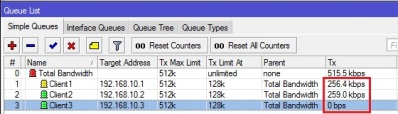
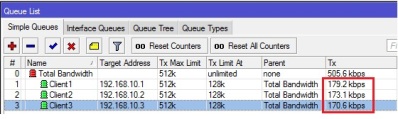
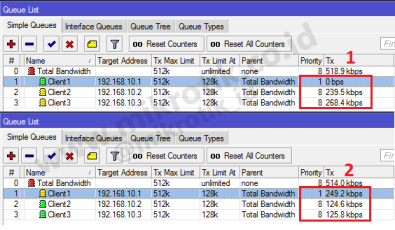
Pada gambar berikut menunjukkan perbedaan kondisi penggunaan bandwidth client setelah dilakukan limitasi bertingkat

Kondisi 1
Kondisi 1 menunjukkan ketika hanya 1 client saja yg menggunakan bandwidth, maka Client tersebut bisa mendapat hingga Max-Limit. 

Perhitungan : Pertama Router akan memenuhi Limit-at Client yaitu 128kbps. Bandwitdh yang tersedia masih sisa 512kbps-128kbps=384kbps. Karena client yang lain tidak aktif maka 384kbps yang tersisa akan diberikan lagi ke Client1 sehingga mendapat 128kbps+384kbps =512kbps atau sama dengan max-limit. 

Kondisi 2
Kondisi 2 menggambarkan ketika hanya 2 client yang menggunakan bandwidth.
Perhitungan : Pertama router akan memberikan limit-at semua client terlebih dahulu. Akumulasi Limit-at untuk 2 client = 128kbps x 2 =256kbps . Bandwidth total masih tersisa 256kbps. Sisa diberikan kemana.? Akan dibagi rata ke kedua Client.
Sehingga tiap client mendapat Limit-at + (sisa bandwidth / 2) = 128kbps+128kbps =256kbps

Kondisi 3
Kondisi 3 menunjukkan apabila semua client menggunakan bandwidth.
Perhitungan: Pertama Router akan memenuhi Limit-at tiap client lebih dulu, sehingga bandwidth yang digunakan 128kbps x 3 = 384kbps. Bandwidth total masih tersisa 128kbps. Sisa bandwidth akan dibagikan ke ketiga client secara merata sehingga tiap client mendapat 128kbps + (128kbps/3) = 170kbps.
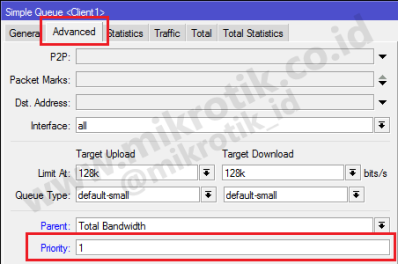
Pada Limitasi bertingkat ini juga bisa diterapkan Priority untuk client. Nilai priority queue adalah 1-8 dimana terendah 8 dan tertinggi 1.
Contoh :
Client 1 adalah VVIP user, maka bisa diberikan Priority 1 (tertinggi).


Jika kita menerapkan priority perhitungan pembagian bandwidth hampir sama dengan sebelumnya. Hanya saja setelah limit-at semua client terpenuhi, Router akan melihat priority client. Router akan mencoba memenuhi Max-Limit client priority tertinggi dengan bandwidth yang masih tersedia.


Perhitungan: Client 1 mempunyai priority tertinggi maka router akan mencoba memberikan bandwidth sampai batas Max-Limit yaitu 512kbps. Sedangkan bandwidth yang tersisa hanya 128kbps, maka Client1 mendapat bandwidth sebesar Limit-at + Sisa Bandwidth = 128kbps+128kbps = 256kbps

Konsep pembagian bandwidth ini mirip ketika anda berlangganan internet dengan sistem Bandwidth share.
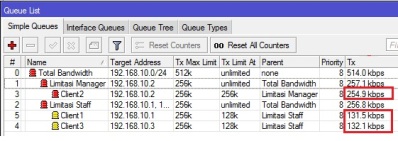
Limitasi bertingkat juga bisa diterapkan ketika dibutuhkan sebuah pengelompokkan pembagian bandwidth.


Tampak pada gambar, limitasi Client1 dan Client3 tidak menganggu limitasi Client2 karena sudah berbeda parent. Perhatikan max-limit pada Limitasi Manager dan Limitasi Staff.
network diagram
Bypass Traffic Lokal
Ketika kita melakukan implementasi Simple Queue, dengan hanya berdasarkan target-address, maka Router hanya akan melihat dari mana traffic itu berasal. Sehingga kemanapun tujuan traffic nya (dst-address) tetap akan terkena limitasi. Tidak hanya ke arah internet, akan tetapi ke arah jaringan Lokal lain yang berbeda segment juga akan terkena limitasi.
Contoh :
  • IP LAN 1 : 192.168.10.0/24
  • IP LAN 2 : 192.168.11.0/24
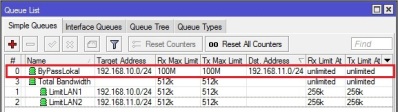
Jika hanya dibuat Simple Queue dengan target-address : 192.168.10.0/24, traffic ke arah 192.168.11.0/24 juga akan terlimit. Agar traffic ke arah jaringan lokal lain tidak terlimit, kita bisa membuat Simple Queue baru dengan mengisikan dst-address serta tentukan Max-Limit sebesar maksimal jalur koneksi, misalnya 100Mbps. Kemudian letakkan rule tersebut pada urutan teratas (no. 0). 
Rule Simple Queue dibaca dari urutan teratas (no. 0) sehingga dengan pengaturan tersebut traffic dari LAN1 ke LAN2 dan sebaliknya maksimum transfer rate sebesar 100Mbps atau setara dengan kecepatan kabel ethernet.

OSI LAYER

OSI Layer

  1. Pysical (eth, wirelesss)
  2. Data link {MAC (Media access control) address, switch}
  3. Network (IP)
  4. Transport (TCP,UDP)
  5. Session (Domain Resolve)
  6. Presentation (Encripsi, Deskripsi))
  7. Application (Http, Ftp, Telnet)
sumber : belajar bersama KPLIKLATEN 


OR 


Macam-Macam Layer OSI Beserta Penjelasannya

OSI

Setelah saya dijelaskan oleh guru saya di sekolah tentang Layer OSI saya mencoba mencari informasi yang lebih lengkap tentang OSI di internet dan akhirnya saya menemukannya dan hampir mirip dengan yang dijelaskan guru saya di sekolah, berikut penjelasan tentang OSI

Model referensi jaringan terbuka OSI atau OSI Reference Model for open networking adalah sebuah model arsitektural jaringan yang dikembangkan oleh badan International Organization for Standardization (ISO) di Eropa pada tahun 1977. OSI sendiri merupakan singkatan dari Open System Interconnection. Model ini disebut juga dengan model “Model tujuh lapis OSI” (OSI seven layer model).
Struktur tujuh lapis model OSI, bersamaan dengan protocol data unit pada setiap lapisan.
  • Lapisan OSI
7. Application layer
Berfungsi sebagai antarmuka dengan aplikasi dengan fungsionalitas jaringan, mengatur bagaimana aplikasi dapat mengakses jaringan, dan kemudian membuat pesan-pesan kesalahan. Protokol yang berada dalam lapisan ini adalah HTTP, FTP, SMTP, dan NFS.

6. Presentation layer
Berfungsi untuk mentranslasikan data yang hendak ditransmisikan oleh aplikasi ke dalam format yang dapat ditransmisikan melalui jaringan. Protokol yang berada dalam level ini adalah perangkat lunak redirektor (redirector software), seperti layanan Workstation (dalam Windows NT) dan juga Network shell (semacam Virtual Network Computing (VNC) atau Remote Desktop Protocol (RDP)).

5. Session layer
Berfungsi untuk mendefinisikan bagaimana koneksi dapat dibuat, dipelihara, atau dihancurkan. Selain itu, di level ini juga dilakukan resolusi nama.

4. Transport layer
Berfungsi untuk memecah data ke dalam paket-paket data serta memberikan nomor urut ke paket-paket tersebut sehingga dapat disusun kembali pada sisi tujuan setelah diterima. Selain itu, pada level ini juga membuat sebuah tanda bahwa paket diterima dengan sukses (acknowledgement), dan mentransmisikan ulang terhadp paket-paket yang hilang di tengah jalan.

3. Network layer
Berfungsi untuk mendefinisikan alamat-alamat IP, membuat header untuk paket-paket, dan kemudian melakukan routing melalui internetworking dengan menggunakan router dan switch layer-3.

2. Data-link layer
Befungsi untuk menentukan bagaimana bit-bit data dikelompokkan menjadi format yang disebut sebagai frame. Selain itu, pada level ini terjadi koreksi kesalahan, flow control, pengalamatan perangkat keras (seperti halnya Media Access Control Address (MAC Address)), dan menetukan bagaimana perangkat-perangkat jaringan seperti hub, bridge, repeater, dan switch layer 2 beroperasi. Spesifikasi IEEE 802, membagi level ini menjadi dua level anak, yaitu lapisan Logical Link Control (LLC) dan lapisan Media Access Control (MAC).

1. Physical layer
Berfungsi untuk mendefinisikan media transmisi jaringan, metode pensinyalan, sinkronisasi bit, arsitektur jaringan (seperti halnya Ethernet atau Token Ring), topologi jaringan dan pengabelan. Selain itu, level ini juga mendefinisikan bagaimana Network Interface Card (NIC) dapat berinteraksi dengan media kabel atau radio.
  • Tabel MODEL OSI
Layer-layer tersebut disusun sedemikian sehingga perubahan pada satu layer tidak membutuhkan perubahan pada layer lain. Layer teratas (5, 6 and 7) adalah lebih cerdas dibandingkan dengan layer yang lebih rendah; Layer Application dapat menangani protocol dan format data yang sama yang digunakan oleh layer lain, dan seterusnya. Jadi terdapat perbedaan yang besar antara layer Physical dan layer Application.
  • FUNGSI LAYER
1. Layer Physical
Ini adalah layer yang paling sederhana; berkaitan dengan electrical (dan optical) koneksi antar peralatan. Data biner dikodekan dalam bentuk yang dapat ditransmisi melalui media jaringan, sebagai contoh kabel, transceiver dan konektor yang berkaitan dengan layer Physical. Peralatan seperti repeater, hub dan network card adalah berada pada layer ini.

2. Layer Data-link
Layer ini sedikit lebih “cerdas” dibandingkan dengan layer physical, karena menyediakan transfer data yang lebih nyata. Sebagai penghubung antara media network dan layer protocol yang lebih high-level, layer data link bertanggung-jawab pada paket akhir dari data binari yang berasal dari level yang lebih tinggi ke paket diskrit sebelum ke layer physical. Akan mengirimkan frame (blok dari data) melalui suatu network. Ethernet (802.2 & 802.3), Tokenbus (802.4) dan Tokenring (802.5) adalah protocol pada layer Data-link.

3. Layer Network
Tugas utama dari layer network adalah menyediakan fungsi routing sehingga paket dapat dikirim keluar dari segment network lokal ke suatu tujuan yang berada pada suatu network lain. IP, Internet Protocol, umumnya digunakan untuk tugas ini. Protocol lainnya seperti IPX, Internet Packet eXchange. Perusahaan Novell telah memprogram protokol menjadi beberapa, seperti SPX (Sequence Packet Exchange) & NCP (Netware Core Protocol). Protokol ini telah dimasukkan ke sistem operasi Netware.
Beberapa fungsi yang mungkin dilakukan oleh Layer Network

- Membagi aliran data biner ke paket diskrit dengan panjang tertentu
- Mendeteksi Error
- Memperbaiki error dengan mengirim ulang paket yang rusak
- Mengendalikan aliran

4. Layer Transport
Layer transport data, menggunakan protocol seperti UDP, TCP dan/atau SPX (Sequence Packet eXchange, yang satu ini digunakan oleh NetWare, tetapi khusus untuk koneksi berorientasi IPX). Layer transport adalah pusat dari mode-OSI. Layer ini menyediakan transfer yang reliable dan transparan antara kedua titik akhir, layer ini juga menyediakan multiplexing, kendali aliran dan pemeriksaan error serta memperbaikinya.

5. Layer Session
Layer Session, sesuai dengan namanya, sering disalah artikan sebagai prosedur logon pada network dan berkaitan dengan keamanan. Layer ini menyediakan layanan ke dua layer diatasnya, Melakukan koordinasi komunikasi antara entiti layer yang diwakilinya. Beberapa protocol pada layer ini: NETBIOS: suatu session interface dan protocol, dikembangkan oleh IBM, yang menyediakan layanan ke layer presentation dan layer application. NETBEUI, (NETBIOS Extended User Interface), suatu pengembangan dari NETBIOS yang digunakan pada produk Microsoft networking, seperti Windows NT dan LAN Manager. ADSP (AppleTalk Data Stream Protocol). PAP (Printer Access Protocol), yang terdapat pada printer Postscript untuk akses pada jaringan AppleTalk.

6. Layer Presentation
Layer presentation dari model OSI melakukan hanya suatu fungsi tunggal: translasi dari berbagai tipe pada syntax sistem. Sebagai contoh, suatu koneksi antara PC dan mainframe membutuhkan konversi dari EBCDIC character-encoding format ke ASCII dan banyak faktor yang perlu dipertimbangkan. Kompresi data (dan enkripsi yang mungkin) ditangani oleh layer ini.

7. Layer ApplicationLayer
ini adalah yang paling “cerdas”, gateway berada pada layer ini. Gateway melakukan pekerjaan yang sama seperti sebuah router, tetapi ada perbedaan diantara mereka. Layer Application adalah penghubung utama antara aplikasi yang berjalan pada satu komputer dan resources network yang membutuhkan akses padanya. Layer Application adalah layer dimana user akan beroperasi padanya, protocol seperti FTP, telnet, SMTP, HTTP, POP3 berada pada layer Application.

Udah taukan dan sekian dari saya dan terima kasi udah berkunjung di blog saya ini
:a :b :c :d :e :f :g :h :i
:j :k :l :m :n :o :p :q :r
:s :t :u :v :w :x :y :z :ab

sumber : http://berbagiittips.blogspot.com/2013/07/layer-osi.html