Senin, 21 Juli 2014

Konfigurasi MailServer

Konfigurasi MailServer di Debian 7 (Wheezy)

Mail Server adalah layanan server yang memungkinkan user/client untuk mengirim dan menerima email dari dalam maupun luar jaringan server.
-Pertama yang harus disiapkan adalah repo DVD 1 dan DVD 2.
-Masuk sebagai root dan install paket-paket yang kita butuhkan
#apt-get install squirrelmail postfix courier-pop courier-imap
Akan muncul gambar-gambar di bawah ini
-Pilih OK
mail1
-Type of mail configuration pilih Internet Site
mail2
-System mail name diisi dengan domain utama. Sehigga nanti alamat email user adalah user@domainutama.com.
mail3
-Pada gambar di bawah pilih NO jika anda tidak ingin mengelola mail server anda via web browser. Contohnya dengan postfixadmin.
mail4
-Buat direktori mail
#maildirmake /etc/skel/Maildir [enter]                 Perhatikan besar kecilnya huruf
-Edit file main.cf
#nano /etc/postfix/main.cf [enter]         Tambahkan home_mailbox = Maildir/ di baris terbawah
mail5
-Jalankan perintah di bawah ini
#dpkg-reconfigure postfix
mail6
mail7
mail8
mail9
mail10
mail11
-Tambahkan 0.0.0.0/0 di paling belakang. Maksudnya, agar postfix dapat digunakan oleh semua IP address.
mail12
mail13
mail14
mail15
-Menentukan Internet Protocol yang digunakan
mail16
-Edit file apache2.conf
#nano /etc/apache2/apache2.conf  [enter]
Tambahkan Include /etc/squirrelmail/apache.conf di baris terbawah
mail17
-Edit apache.conf squirrelmail
#nano /etc/squirrelmail/apache.conf
mail18
Hapus tanda pagar ‘#’ dari <VirtualHost> Hingga </VirtualHost>. Dan ubah menjadi..
mail19
Tambahkan user untuk menggunakan mailserver.
mail20
-Restart imap, pop, postfix dan apache2
mail21

Mengatasi masalah koneksi internet setelah upgrade linux mint

Mengatasi masalah koneksi internet setelah upgrade linux mint


linuxmint
Baru – baru ini saya mengupdate linux mint 13 (maya) ke linux mint 14 (nadia) dengan perintah :
  1. sudo sed -i ‘s/precise/quantal/’ /etc/apt/sources.list
  2. sudo sed -i ‘s/maya/nadia/’ /etc/apt/sources.list
  3. sudo apt-get update &&  sudo apt-get dist-upgrade
  4. sudo apt-get upgrade
  5. kemudian restart dengan perintah sudo shutdown -r now atau sudo init 1
setelah komputer di restart muncul masalah baru yaitu tidak bisa browsing ke internet padahal jaringan internet tidak masalah, untuk menguji jaringan internet maka cara yang dilakukan adalah :
  1. cek koneksi melalui terminal dengan perintah ping <ip wifi / ip provider-nya> apabila tidak masalah lakukan langkah yang ke-2
  2. ping 8.8.8.8 apabila tidak ada masalah juga lakukan langkah yang ke-3 (apabila sudah sampai langkah ke-2 ini tidak ada masalah berarti koneksi internet anda tidak ada masalah)
  3. uji dengan menggunakan nama hostname ping http://www.google.com apabila pada langkah ini bermasalah dengan http://sinaugratis.wordpress.com/2013/09/14/mengatasi-masalah-koneksi-internet-setelah-upgrade-linux-mint/muncul pesan unknown host : http://www.google.com maka untuk memperbaiki yaitu dengan langkah yang ke-4
  4. melalui terminal buka file resolv.conf dengan perintah sudo gedit /etc/resolv.conf (untuk gedit bisa diganti dengan media lain misal nano, vim,pluma dan lain – lain khusus newbie yang tidak tahu apa itu gedit :) ) kemudian tambahkan script sebagai berikut :search staminus.net
    nameserver 72.20.1.2
    nameserver 4.2.2.1
    nameserver 8.8.8.8
  5. kemudian save lalu coba langkah yang ke-3, apabila koneksi sudah tidak ada masalah maka anda bisa surfing internet lagi melalui browser
  6. apabila masalah belum berhasil lakukan langkah yang ke-4 kemudian ganti tiap – tiap nomor IP -nya.
  7. selamat mencoba semoga info ini bisa bantu temen – temen.
Sumber : http://sinaugratis.wordpress.com/2013/09/14/mengatasi-masalah-koneksi-internet-setelah-upgrade-linux-mint/
 

Hal-hal yang perlu dilakukan setelah menginstal ubuntu 12.14

Hal-hal yang perlu dilakukan setelah menginstal ubuntu 12.14

 Hal-hal  perlu Di lakukan Setelah
Menginstal Ubuntu 12.14
Hal Hal Yang


1. Update Ubuntu


    a. Upadate Repository agan dulu. dengan mengetikan cmd berikut ini di Terminal (Ctrl + Alt + T) :

    # sudo apt-get update

    Biasanya proses ini memakan waktu 3 – 4 menit, tergantung speed koneksi agan.

    b. Update Ubuntu agan setelah update repositorynya selesai, dengan ketik cmd berikut di terminal :

    # sudo apt-get dist-upgrade

    Jika sudah selesai, Restart ubuntu agan.

Cara Update Alternatif Lain :

    Buka “Dash Home” yang lambang ubuntu di sebelah kiri atas.

    Ketik pada kolom search “update manager”. Lalu klik update manager.

- See more at: http://porsot.org/hal-yang-dilakukan-setelah-install-ubuntu-12-04/#sthash.JeiBlHF4.dpuf
Lakukan pengecekan dengan mengklik tombol “check”.

2. berapa banyak yang harus di update, lalu klik tombol “Install Update”. - See more at: http://porsot.org/hal-yang-dilakukan-setelah-install-ubuntu-12-04/#sthash.JeiBlHF4.dpuf
Tunggu hingga proses selesai. Lalu restart ubuntu agan. - See more at: http://porsot.org/hal-yang-dilakukan-setelah-install-ubuntu-12-04/#sthash.JeiBlHF4.dpuf.


Instalasi Ubuntu

    Dapatkan disk instalasi Ubuntu ( LiveDVD atau LiveUSB ) .

    Masukkan disk Ubuntu ke drive DVD Anda . ( atau menghubungkan LiveUSB Anda )
    Pastikan bahwa BIOS Anda (boot order) diatur untuk boot dari CD / USB sebelum hard drive .

    Mulai atau restart komputer Anda . Jika Anda tidak melihat logo Ubuntu , silakan lihat BootFromCD .

    Pilih opsi Coba Ubuntu untuk memeriksa bahwa perangkat keras Anda ( layar , keyboard , internet ... ) diakui benar oleh Ubuntu .
    Backup dokumen Anda pada disk atau DVD eksternal

    Ketika Anda siap untuk menginstal Ubuntu pada hard disk Anda , klik tombol Install Ubuntu . Instalasi wizard akan muncul :
Pilih bahasa yang Anda inginkan dan klik Lanjutkan .


 Bersiap untuk menginstal window Ubuntu muncul .
 
Pilih opsi yang diinginkan . Klik Lanjutkan . Jenis Instalasi window muncul .Beberapa pilihan yang tersedia:
- Jika Anda ingin menginstal Ubuntu bersama Anda sistem lain ( misalnya bersama Windows) , pilih Install Ubuntu bersama mereka .
- Jika Anda ingin menginstal Ubuntu alih seluruh hard drive Anda , pilih Erase disk dan menginstal Ubuntu , kemudian pilih hard drive yang ingin Anda instal Ubuntu . Peringatan : ini akan menghapus semua data dan sistem yang saat ini pada disk .
- Jika Anda ingin secara manual pengaturan skema partisi anda , , pilih opsi Sesuatu yang lain . Anda akan menemukan saran lebih lanjut pada halaman diskspace .
Klik Install sekarang . Dari titik ini , instalasi tidak dapat dibatalkan . Beberapa parameter tambahan perlu setup. Dimana kamu? window muncul .
Dimana kamu?Pilih lokasi yang paling dekat dengan lokasi Anda . Klik Lanjutkan . Tata letak Keyboard muncul jendela .Pilih layout keyboard yang benar . Klik Lanjutkan . The Siapa kau ? window muncul .Ketika wizard instalasi selesai , Instalasi jendela lengkap muncul .

Klik Restart sekarang untuk me-restart komputer Anda . Ubuntu sekarang terinstal .


Tunggu hingga proses selesai. Lalu restart ubuntu agan. - See more at: http://porsot.org/hal-yang-dilakukan-setelah-install-ubuntu-12-04/#sthash.JeiBlHF4.dpuf

Tunggu hingga proses selesai. Lalu restart ubuntu agan. - See more at: http://porsot.org/hal-yang-dilakukan-setelah-install-ubuntu-12-04/#sthash.JeiBlHF4.dpuf
Akhmad Nur Sidiq
Classic
Beranda Tutorial PSB Online Ebook Linux
DEC
31
Server
Server adalah sebuah sistem komputer yang menyediakan jenis layanan tertentu dalam sebuah jaringan komputer. Server ini didukung dengan prosesor yang bersifat scalable dan RAM yang besar,dan juga dilengkapi dengan sistem operasi khusus, yang disebut sebagai sistem operasi jaringan. Server ini juga menjalankan perangkat lunak administratif yang mengontrol akses terhadap jaringan dan sumber daya yang terdapat di dalamnya contoh sepertihalnya berkas atau pencetak, dan memberikan akses kepada stasiun kerja anggota jaringan.

Umumnya, di dalam sistem operasi server terdapat berbagai macam layanan yang menggunakan arsitektur klient/server. Contoh dari layanan ini adalahProtokol Konfigurasi Hos Dinamik, server surat, server PTH, server PTB, DNS server, dan lain sebagainya. Setiap sistem operasi server umumnya membundel layanan-layanan tersebut, meskipun pihak ketiga dapat juga membuat layanan tersendiri. Setiap layanan tersebut akan merespon request dari klien. Sebagai contoh, klien PKHD akan memberikan request kepada server yang menjalankan layanan server PKHD; ketika sebuah klien membutuhkanalamat IP, klien akan memberikan request kepada server, dengan bahasa yang dipahami oleh server PKHD, yaitu protokol PKHD itu sendiri.
Contoh sistem operasi server adalah Windows NT 3.51, dan dilanjutkan dengan Windows NT 4.0. Saat ini sistem yang cukup populer adalah Windows 2000 Server dan Windows Server 2003, kemudian Sun Solaris, Unix, dan GNU/Linux.
Server biasanya terhubung dengan klien dengan kabel UTP dan sebuah kartu jaringan. Kartu jaringan ini biasanya berupa kartu PCI atau ISA.
Dilihat dari fungsinya, server bisa di kategorikan dalam beberapa jenis, seperti: server aplikasi, server data maupun server proksi. Server aplikasi adalah server yang digunakan untuk menyimpan berbagai macam aplikasi yang dapat diakses oleh klien, server data sendiri digunakan untuk menyimpan data baik yang digunakan klien secara langsung maupun data yang diproses oleh server aplikasi. Server proksi berfungsi untuk mengatur lalu lintas di jaringan melalui pengaturan proksi. Orang awam lebih mengenal proxy server untuk mengkoneksikan komputer klien ke Internet.
Kegunaan server sangat banyak, misalnya untuk situs internet, ilmu pengetahuan, atau sekedar penyimpanan data.
Sumber:wikipedia

SSH

SSH

SSH

Secure Shell atau SSH adalah protokol jaringan yang memungkinkan pertukaran data melalui saluran aman antara dua perangkat jaringan. Terutama banyak digunakan pada sistem berbasis Linux dan Unix untuk mengakses akun shell, SSH dirancang sebagai pengganti Telnet dan shell remote tak aman lainnya, yang mengirim informasi, terutama kata sandi, dalam bentuk teks sederhana yang membuatnya mudah untuk dicegat. Enkripsi yang digunakan oleh SSH menyediakan kerahasiaan dan integritas data melalui jaringan yang tidak aman seperti Internet.

Definisi

SSH menggunakan kriptografi kunci publik untuk mengotentikasi komputer remote dan biarkan komputer remote untuk mengotentikasi pengguna, jika perlu. SSH biasanya digunakan untuk login ke mesin remote dan mengeksekusi berbagai perintah, tetapi juga mendukung tunneling, forwarding TCP port dan X11 connections; itu dapat mentransfer file menggunakan terkait SFTP atau SCP protocols. SSH menggunakan klien-server model. Yang standar TCP port 22 telah ditetapkan untuk menghubungi server SSH. Sebuah klien program SSH ini biasanya digunakan untuk membangun koneksi ke SSH daemon untuk dapat diremote. Keduanya biasanya terdapat pada sistem operasi modern, termasuk Mac OS X, Linux, FreeBSD, Solaris dan OpenVMS. Tersedia versi berpemilik, freeware dan open source untuk berbagai tingkat kerumitan dan kelengkapan.

Sejarah

Pada tahun 1995, Tatu Ylönen, seorang peneliti di Helsinki University of Technology, Finlandia, merancang versi pertama protokol (sekarang disebut SSH-1) karena didorong oleh peristiwa serangan pembongkaran sandi di jaringan universitas. Tujuan dari pembuatan SSH adalah untuk menggantikan fungsi rlogin, TELNET, dan rsh protokol, yang tidak memberikan otentikasi kuat atau menjamin kerahasiaan. Ylönen merilis SSH sebagai freeware pada bulan Juli 1995, dan tool tersebut berkembang dengan cepat untuk mendapatkan popularitas. Menjelang akhir 1995, basis pengguna SSH telah tumbuh hingga 20.000 pengguna di lima puluh negara.
Pada bulan Desember 1995, Ylönen mendirikan SSH Communications Security untuk memasarkan dan mengembangkan SSH. Versi asli dari software yang digunakan SSH adalah berbagai potongan perangkat lunak bebas, seperti GNU libgmp, tetapi versi yang dikeluarkan oleh Secure SSH Communications semakin berkembang menjadi perangkat lunak berpemilik.
Pada tahun 1996, sebuah versi revisi protokol dirancang, SSH-2, yang tidak cocok dengan SSH-1. Fitur SSH-2 mencakup kedua fitur keamanan dan peningkatan perbaikan atas SSH-1. Keamanan yang lebih baik, misalnya, datang melalui algoritma pertukaran kunci Diffie-Hellman dan pemeriksaan dengan integritas yang kuat melalui kode otentikasi pesan. Fitur baru dari SSH-2 mencakup kemampuan untuk menjalankan sejumlah sesi shell melalui satu koneksi SSH.
Pada tahun 1998 ditemukan kerentanan yang digambarkan dalam 1,5 SSH sehingga memungkinkan masuknya konten yang tidak sah ke dalam aliran data SSH terenkripsi karena integritas data tidak mencukupi perlindungan dari CRC-32 yang digunakan dalam protokol versi ini. Sebuah perbaikan (SSH Compentation Attack Detector) diperkenalkan ke dalam banyak implementasi.
Pada tahun 1999, pengembang menginginkan versi perangkat lunak bebas untuk tersedia kembali seperti rilis 1.2.12, yang lebih tua dari program ssh asli, yang terakhir dirilis di bawah lisensi open source. OSSH Björn Grönvall ini kemudian dikembangkan berdasarkan basis kode ini. Tak lama kemudian, para pengembang OpenBSD menggunakan kode Grönvall untuk melakukan pengembanga yang lebih luas di atasnya, sehingga terciptalah OpenSSH, yang dimasukkan dalam rilis OpenBSD 2.6. Dari versi ini, sebuah cabang "portable" dibentuk untuk dapat memportingkan OpenSSH pada sistem operasi lain.
Diperkirakan, sejak tahun 2000, terdapat lebih dari 2.000.000 pengguna SSH.
Pada tahun 2005, OpenSSH adalah satu-satunya aplikasi ssh yang paling populer, yang diinstal secara default dalam sejumlah besar sistem operasi. Sementara itu, OSSH telah menjadi usang.
Pada tahun 2006, protokol SSH-2 yang telah disebutkan di atas, diusulkan untuk menjadi Standar Internet dengan penerbitan oleh IETF "secsh" work group dari RFC (lihat referensi).
Pada tahun 2008 sebuah kelemahan kriptografi ditemukan pada SSH-2 yang memungkinkan pengambilan sampai 4 byte plaintext dari aliran data SSH tunggal di bawah kondisi khusus. Namun hal ini telah diperbaiki dengan mengubah mode enkripsi standar OpenSSH 5,2.

Penggunaan SSH

SSH adalah sebuah protokol yang dapat digunakan untuk berbagai aplikasi. Beberapa aplikasi di bawah ini mungkin membutuhkan fitur-fitur yang hanya tersedia atau yang kompatibel dengan klien atau server SSH yang spesifik. Sebagai contoh, menggunakan protokol SSH untuk mengimplementasikan VPN adalah dimungkinkan, tapi sekarang hanya dapat dengan implementasi server dan klien OpenSSH. 123

  • dalam kombinasi dengan SFTP, sebagai alternatif yang aman untuk FTP transfer file
  • dalam kombinasi dengan rsync untuk mem-backup, menyalin dan me-mirror file secara efisien dan aman
  • untuk port forwarding atau tunneling port (jangan dikelirukan dengan VPN yang rute paket antara jaringan yang berbeda atau menyambung dua wilayah broadcast menjadi satu)
  • untuk digunakan sebagai VPN yang terenkripsi penuh. =klien yang mendukung fitur ini
  • untuk meneruskan X11 melalui beberapa host
  • untuk browsing web melalui koneksi proxy yang dienkripsi dengan klien SSH yang mendukung protokol SOCKS
  • untuk mengamankan mounting direktori di server remote sebagai sebuah sistem file di komputer lokal dengan menggunakan SSHFS
  • untuk mengotomasi remote monitoring dan pengelolaan server melalui satu atau lebih dari mekanisme seperti yang dibahas di atas

Arsitektur SSH

SSH-2 protokol memiliki arsitektur internal (didefinisikan dalam RFC 4.251) pada lapisan terpisah dengan baik. Yaitu:

  • Lapisan transportasi (RFC 4253). Lapisan ini menangani pertukaran kunci awal dan server otentikasi dan set up enkripsi, kompresi dan integritas verifikasi. Lapisan ini memperlihatkan ke lapisan atas sebuah antarmuka untuk mengirim dan menerima paket teks terang hingga masing-masing 32.768 byte (atau lebih yang diperbolehkan oleh implementasi). Lapisan transportasi juga mengatur ulang pertukaran kunci, biasanya setelah 1 GB data yang ditransfer atau setelah 1 jam telah berlalu, tergantung mana yang lebih cepat.
  • Lapisan otentikasi pengguna (RFC 4252). Lapisan ini menangani otentikasi klien dan menyediakan sejumlah metode otentikasi. Otentikasi client-driven: ketika seseorang diminta untuk memasukkan password, mungkin diminta oleh klien SSH, bukan servernya. Server hanya menanggapi permintaan otentikasi klien. Metode otentikasi pengguna yang sering digunakan meliputi:
    • password: sebuah metode untuk otentikasi password secara langsung, termasuk fasilitas yang memungkinkan sandi untuk diubah. Metode ini tidak diimplementasikan pada semua program.
    • kunci publik: sebuah metode untuk otentikasi berbasis kunci publik, biasanya mendukung setidaknya pasangan kunci DSA atau RSA, pada implementasi lain juga mendukung sertifikat X.509.
    • keyboard-interactive (RFC 4256): sebuah metode serbaguna di mana server akan mengirimkan satu atau lebih prompt untuk memasukkan informasi sehingga klien menampilkannya dan mengirimkan kembali tanggapan oleh pengguna. Digunakan untuk menyediakan otentikasi password sekali-waktu seperti S/Key atau SecurID. Digunakan oleh beberapa konfigurasi OpenSSH dimana PAM bertindak sebagai penyedia otentikasi host yang mendasar agar secara efektif dapat menyediakan otentikasi password, namun kadang-kadang menyebabkan kegagalan untuk login dengan klien yang hanya mendukung metode otentikasi password biasa.
    • metode otentikasi GSSAPI yang menyediakan sebuah skema extensible untuk melakukan otentikasi SSH menggunakan mekanisme eksternal seperti Kerberos 5 atau NTLM, menyediakan satu kemampuan sign on untuk sesi SSH. Metode ini biasanya digunakan pada implementasikan SSH komersial untuk digunakan dalam organisasi, meskipun OpenSSH memang memiliki implementasi kerja GSSAPI.
  • Lapisan koneksi. Lapisan ini mendefinisikan konsep kanal, kanal permintaan dan permintaan global menggunakan layanan yang disediakan SSH. Sebuah koneksi SSH dapat melayani beberapa kanal secara bersamaan, masing-masing mentransfer data dalam dua arah. Permintaan kanal tersebut digunakan untuk menyambungkan saluran data spesifik secara out-of-band, seperti perubahan ukuran jendela terminal atau exit code dari sebuah proses server-side. Klien SSH meminta sebuah port server-side untuk diteruskan menggunakan sebuah permintaan global. Jenis saluran standar yang tersedia adalah:
    • shell untuk terminal, SFTP dan request exec (termasuk transfer SCP)
    • direct-tcpip untuk koneksi klien-ke-server yang diteruskan
    • forwarded-tcpip for server-to-client forwarded connections forwarded-tcpip untuk koneksi server-ke-klien yang diteruskan
  • SSHFP DNS record (RFC 4255) menyediakan sidik jari kunci publik untuk membantu memverifikasi keaslian host.
Fungsi lapisan transportasi sendiri sebanding dengan TLS; lapisan otentikasi pengguna sangat extensible dengan metode otentikasi khusus; dan lapisan sambungan menyediakan kemampuan untuk membuat banyak sesi sekunder ke dalam satu koneksi SSH, sebuah fitur yang sebanding dengan BIP dan tidak tersedia di TLS.

Peringatan keamanan

Sejak SSH-1 memiliki kelemahan desain yang melekat dan membuatnya rentan (misalnya, terhadap serangan man-in-the-middle), sekarang umumnya dianggap usang dan harus dihindari pengguannya dengan menonaktifkan fallback ke SSH-1 secara eksplisit. Sementara server dan klien modern telah mendukung SSH-2, beberapa organisasi masih menggunakan perangkat lunak tanpa dukungan untuk SSH-2, dan dengan demikian SSH-1 tidak selalu dapat dihindari.
Dalam semua versi SSH, penting untuk memverifikasi kunci publik sebelum menerimanya secara valid. Menerima sebuah kunci publik atttacker sebagai kunci publik yang valid memiliki efek membuka password yang ditransmisikan dan memungkinkan serangan man in-the-middle.

SUMBER : http://id.wikipedia.org

INSTALL CMS BALITBANG


                                Cara Install Cms Balitbang


  Pada kesempatan kali ini saya akan memposting cara instal cms balitbang langsung saja saya mulai.
  Seperti biasa untuk langkah pertama masuk terminal terlebih dahulu caranya ctrl+alt+t lalu tekan enter.
   Untuk selanjutnya tulis=sudo su=fungsinya untuk masuk ke root setlah itu tulis =ls=lalu enter fungsinya untuk melihat cms balitbang yang sudah di download.
    setelah itu gunakan perintah-perintah di bawah ini:


yum install wget -->>untuk neginstall wget http://www.4shared.com/zip/hUi5to6U/cms352Balitbang-ManiaCMS.html
(jika belum punya) 

     Kemudian download CMS Balitbang


  root@kpliklaten:/home/kpliklaten# wget http://kajianwebsite.org/cms352.zip
      Lalu ekstrak file cms352.zip dengan perintah :


  root@kpliklaten:/home/kpliklaten# unzip cms352.zip

      Setelah itu akan muncul direktori baru yang bernama "cmsbalitbangv35"

Kemudian pindahkan direktory tersebut ke "/var/www/"
# mv cmsbalitbangv35 /var/www/

     Lalu masuk ke direktori /var/www/


root@kpliklaten:/home/kpliklaten# cd /var/www/html

      Kemudian ganti nama "cmsbalitbangv35" menjadi "sekolah


  root@kpliklaten:/home/kpliklaten# mv cmsbalitbangv35 /smk

      ganti hak akses direktory sekolah, agar dapat diakses via web browser

-chmod 755 /var/www/SMK/
-chmod 777 /var/www/SMK/
Jika anda mengalami pada saat penginstalan menemukan tulisan Tidak dapat membuat file lib/config.php! copy saja lalu bukak tab baru kemudian cari solusinya sendiri untuk tantangan anda.


===================================================  


                     Masuk ke phpmyadmin

 Buka tab baru  tulis  ip/phpmyadmin contohnya
     (192.168.12.11/phpmyadmin)  lalu enter akan muncul


lalu tulis di isi ussername dan password
setelah itu klik go akan masuk gambar seperti di bawah ini:
 
  Untuk database harus di isi contoh di isi cmsbalitbang/smk.


   Setelah itu membuka cmsbalitbang contoh bukak tab baru lalu tulis 192.168.12.11/smk/    lalu enter akan muncul gamdar seperti di bawah ini
dan anda bisa memilih misalnya pilih sekolah menengah kejuruan lalu di klik

                     Untuk selanjutnya akan muncul gambar di bawah ini
 
                                               klik saja lanjutkan
                     
            lalu  isi kolom-kolom tersebut seperti contoh gambar di atas


    jika mengisinya ada kesalahan akan muncul gambar seperti di atas agar berhasil coba bukak terminal lagi lalu tulas saja  chmod 777/var/www/smk/lib  lalu enter.

                              lalu bukak lagi klik resend jika berhasil akan muncul gambar seperti di bawah ini lalu kliksaja log in.
            

                                  akan muncul gambar seperti di bawah ini
                                                            selesai

Manajemen Bandwidth Menggunakan Simple Queue

Manajemen Bandwidth Menggunakan Simple Queue

Pada sebuah jaringan yang mempunyai banyak client, diperlukan sebuah mekanisme pengaturan bandwidth dengan tujuan mencegah terjadinya monopoli penggunaan bandwidth sehingga semua client bisa mendapatkan jatah bandwidth masing-masing. QOS(Quality of services) atau lebih dikenal dengan Bandwidth Manajemen, merupakan metode yang digunakan untuk memenuhi kebutuhan tersebut.
Pada RouterOS Mikrotik penerapan QoS bisa dilakukan dengan fungsi Queue. 

network diagram
Limitasi Bandwidth Sederhana
Cara paling mudah untuk melakukan queue pada RouterOS adalah dengan menggunakan Simple Queue. Kita bisa melakukan pengaturan bandwidth secara sederhana berdasarkan IP Address client dengan menentukan kecepatan upload dan download maksimum yang bisa dicapai oleh client.
Contoh :
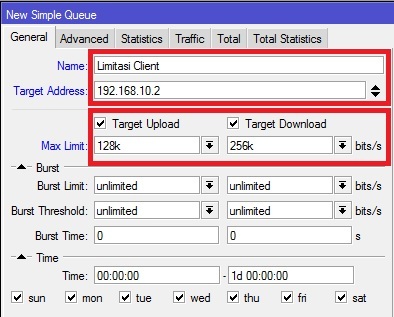
Kita akan melakukan limitasi maksimal upload : 128kbps dan maksimal download : 512kbps terhadap client dengan IP 192.168.10.2 yang terhubung ke Router. Parameter Target Address adalah IP Address dari client yang akan dilimit. Bisa berupa :

  • Single IP (192.168.10.2)
  • Network IP (192.168.10.0/24)
  • Beberapa IP (192.168.10.2,192.168.10.13) dengan menekan tombol panah bawah kecil di sebelah kanan kotak isian.
Penentuan kecepatan maksimum client dilakukan pada parameter target upload dan target download max-limit. Bisa dipilih dengan drop down menu atau ditulis manual. Satuan bps (bit per second).
Dengan pengaturan tersebut maka Client dengan IP 192.168.10.2 akan mendapatkan kecepatan maksimum Upload 128kbps dan Download 256kbps dalam keadaan apapun selama bandwidth memang tersedia. 
network diagram
Metode Pembagian Bandwidth Share
Selain digunakan untuk melakukan manajemen bandwidth fix seperti pada contoh sebelumnya, kita juga bisa memanfaatkan Simple Queue untuk melakukan pengaturan bandwidth share dengan menerapkan Limitasi Bertingkat. Konsep Limitasi Bertingkat  bisa anda baca pada artikel Mendalami HTB pada QOS RouterOS Mikrotik
Contoh :
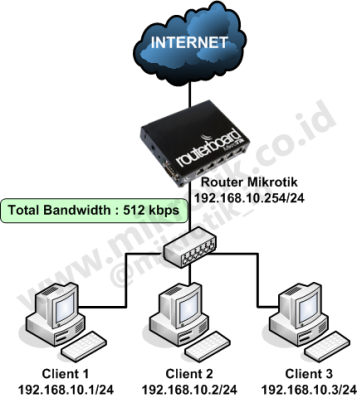
Kita akan melakukan pengaturan bandwidth sebesar 512kbps untuk digunakan 3 client.
Konsep:

  1. Dalam keadaan semua client melakukan akses, maka masing-masing client akan mendapat bandwidth minimal 128kbps.
  2. Jika hanya ada 1 Client yang melakukan akses, maka client tersebut bisa mendapatkan bandwidth hingga 512kbps.
  3. Jika terdapat beberapa Client (tidak semua client) melakukan akses, maka bandwidth yang tersedia akan dibagi rata ke sejumlah client yg aktif.

Topologi Jaringan
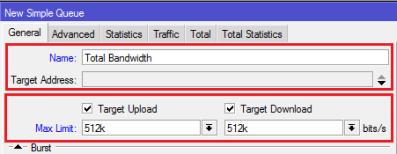
Router kita tidak tahu berapa total bandwidth real yang kita miliki, maka kita harus definisikan pada langkah pertama. Pendefinisian ini bisa dilakukan dengan melakukan setting Queue Parent. Besar bandwidth yang kita miliki bisa diisikan pada parameter Target Upload Max-Limit dan Target Download Max-Limit.
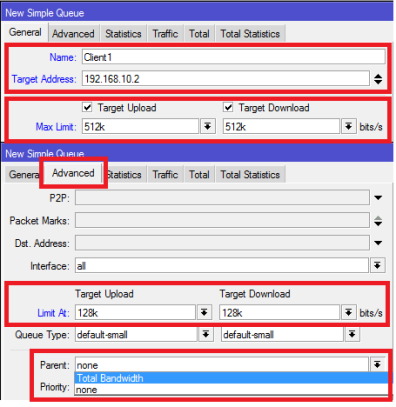
Langkah selanjutnya kita akan menentukan limitasi per client dengan melakukan setting child-queue.
Pada child-queue kita tentukan target-address dengan mengisikan IP address masing-masing client. Terapkan Limit-at (CIR) : 128kbps dan Max-Limit (MIR) : 512kbps. Arahkan ke Parent Total Bandwidth yang kita buat sebelumnya.

Ulangi untuk memberikan limitasi pada client yang lain, sesuaikan Target-Address.


Selanjutnya lakukan pengetesan dengan melakukan download di sisi client.
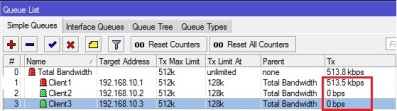
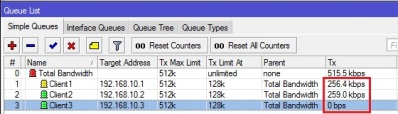
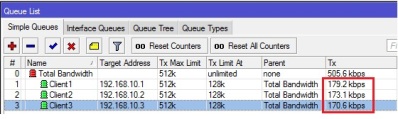
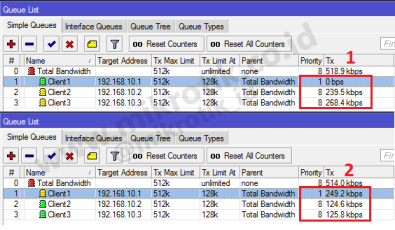
Pada gambar berikut menunjukkan perbedaan kondisi penggunaan bandwidth client setelah dilakukan limitasi bertingkat

Kondisi 1
Kondisi 1 menunjukkan ketika hanya 1 client saja yg menggunakan bandwidth, maka Client tersebut bisa mendapat hingga Max-Limit. 

Perhitungan : Pertama Router akan memenuhi Limit-at Client yaitu 128kbps. Bandwitdh yang tersedia masih sisa 512kbps-128kbps=384kbps. Karena client yang lain tidak aktif maka 384kbps yang tersisa akan diberikan lagi ke Client1 sehingga mendapat 128kbps+384kbps =512kbps atau sama dengan max-limit. 

Kondisi 2
Kondisi 2 menggambarkan ketika hanya 2 client yang menggunakan bandwidth.
Perhitungan : Pertama router akan memberikan limit-at semua client terlebih dahulu. Akumulasi Limit-at untuk 2 client = 128kbps x 2 =256kbps . Bandwidth total masih tersisa 256kbps. Sisa diberikan kemana.? Akan dibagi rata ke kedua Client.
Sehingga tiap client mendapat Limit-at + (sisa bandwidth / 2) = 128kbps+128kbps =256kbps

Kondisi 3
Kondisi 3 menunjukkan apabila semua client menggunakan bandwidth.
Perhitungan: Pertama Router akan memenuhi Limit-at tiap client lebih dulu, sehingga bandwidth yang digunakan 128kbps x 3 = 384kbps. Bandwidth total masih tersisa 128kbps. Sisa bandwidth akan dibagikan ke ketiga client secara merata sehingga tiap client mendapat 128kbps + (128kbps/3) = 170kbps.
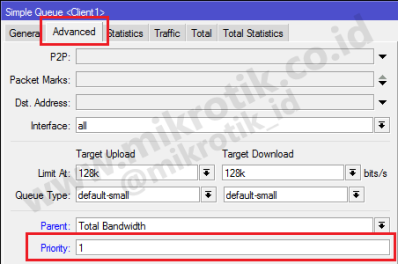
Pada Limitasi bertingkat ini juga bisa diterapkan Priority untuk client. Nilai priority queue adalah 1-8 dimana terendah 8 dan tertinggi 1.
Contoh :
Client 1 adalah VVIP user, maka bisa diberikan Priority 1 (tertinggi).


Jika kita menerapkan priority perhitungan pembagian bandwidth hampir sama dengan sebelumnya. Hanya saja setelah limit-at semua client terpenuhi, Router akan melihat priority client. Router akan mencoba memenuhi Max-Limit client priority tertinggi dengan bandwidth yang masih tersedia.


Perhitungan: Client 1 mempunyai priority tertinggi maka router akan mencoba memberikan bandwidth sampai batas Max-Limit yaitu 512kbps. Sedangkan bandwidth yang tersisa hanya 128kbps, maka Client1 mendapat bandwidth sebesar Limit-at + Sisa Bandwidth = 128kbps+128kbps = 256kbps

Konsep pembagian bandwidth ini mirip ketika anda berlangganan internet dengan sistem Bandwidth share.
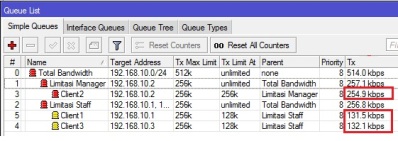
Limitasi bertingkat juga bisa diterapkan ketika dibutuhkan sebuah pengelompokkan pembagian bandwidth.


Tampak pada gambar, limitasi Client1 dan Client3 tidak menganggu limitasi Client2 karena sudah berbeda parent. Perhatikan max-limit pada Limitasi Manager dan Limitasi Staff.
network diagram
Bypass Traffic Lokal
Ketika kita melakukan implementasi Simple Queue, dengan hanya berdasarkan target-address, maka Router hanya akan melihat dari mana traffic itu berasal. Sehingga kemanapun tujuan traffic nya (dst-address) tetap akan terkena limitasi. Tidak hanya ke arah internet, akan tetapi ke arah jaringan Lokal lain yang berbeda segment juga akan terkena limitasi.
Contoh :
  • IP LAN 1 : 192.168.10.0/24
  • IP LAN 2 : 192.168.11.0/24
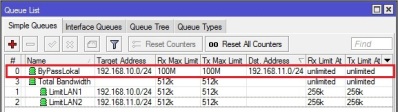
Jika hanya dibuat Simple Queue dengan target-address : 192.168.10.0/24, traffic ke arah 192.168.11.0/24 juga akan terlimit. Agar traffic ke arah jaringan lokal lain tidak terlimit, kita bisa membuat Simple Queue baru dengan mengisikan dst-address serta tentukan Max-Limit sebesar maksimal jalur koneksi, misalnya 100Mbps. Kemudian letakkan rule tersebut pada urutan teratas (no. 0). 
Rule Simple Queue dibaca dari urutan teratas (no. 0) sehingga dengan pengaturan tersebut traffic dari LAN1 ke LAN2 dan sebaliknya maksimum transfer rate sebesar 100Mbps atau setara dengan kecepatan kabel ethernet.

OSI LAYER

OSI Layer

  1. Pysical (eth, wirelesss)
  2. Data link {MAC (Media access control) address, switch}
  3. Network (IP)
  4. Transport (TCP,UDP)
  5. Session (Domain Resolve)
  6. Presentation (Encripsi, Deskripsi))
  7. Application (Http, Ftp, Telnet)
sumber : belajar bersama KPLIKLATEN 


OR 


Macam-Macam Layer OSI Beserta Penjelasannya

OSI

Setelah saya dijelaskan oleh guru saya di sekolah tentang Layer OSI saya mencoba mencari informasi yang lebih lengkap tentang OSI di internet dan akhirnya saya menemukannya dan hampir mirip dengan yang dijelaskan guru saya di sekolah, berikut penjelasan tentang OSI

Model referensi jaringan terbuka OSI atau OSI Reference Model for open networking adalah sebuah model arsitektural jaringan yang dikembangkan oleh badan International Organization for Standardization (ISO) di Eropa pada tahun 1977. OSI sendiri merupakan singkatan dari Open System Interconnection. Model ini disebut juga dengan model “Model tujuh lapis OSI” (OSI seven layer model).
Struktur tujuh lapis model OSI, bersamaan dengan protocol data unit pada setiap lapisan.
  • Lapisan OSI
7. Application layer
Berfungsi sebagai antarmuka dengan aplikasi dengan fungsionalitas jaringan, mengatur bagaimana aplikasi dapat mengakses jaringan, dan kemudian membuat pesan-pesan kesalahan. Protokol yang berada dalam lapisan ini adalah HTTP, FTP, SMTP, dan NFS.

6. Presentation layer
Berfungsi untuk mentranslasikan data yang hendak ditransmisikan oleh aplikasi ke dalam format yang dapat ditransmisikan melalui jaringan. Protokol yang berada dalam level ini adalah perangkat lunak redirektor (redirector software), seperti layanan Workstation (dalam Windows NT) dan juga Network shell (semacam Virtual Network Computing (VNC) atau Remote Desktop Protocol (RDP)).

5. Session layer
Berfungsi untuk mendefinisikan bagaimana koneksi dapat dibuat, dipelihara, atau dihancurkan. Selain itu, di level ini juga dilakukan resolusi nama.

4. Transport layer
Berfungsi untuk memecah data ke dalam paket-paket data serta memberikan nomor urut ke paket-paket tersebut sehingga dapat disusun kembali pada sisi tujuan setelah diterima. Selain itu, pada level ini juga membuat sebuah tanda bahwa paket diterima dengan sukses (acknowledgement), dan mentransmisikan ulang terhadp paket-paket yang hilang di tengah jalan.

3. Network layer
Berfungsi untuk mendefinisikan alamat-alamat IP, membuat header untuk paket-paket, dan kemudian melakukan routing melalui internetworking dengan menggunakan router dan switch layer-3.

2. Data-link layer
Befungsi untuk menentukan bagaimana bit-bit data dikelompokkan menjadi format yang disebut sebagai frame. Selain itu, pada level ini terjadi koreksi kesalahan, flow control, pengalamatan perangkat keras (seperti halnya Media Access Control Address (MAC Address)), dan menetukan bagaimana perangkat-perangkat jaringan seperti hub, bridge, repeater, dan switch layer 2 beroperasi. Spesifikasi IEEE 802, membagi level ini menjadi dua level anak, yaitu lapisan Logical Link Control (LLC) dan lapisan Media Access Control (MAC).

1. Physical layer
Berfungsi untuk mendefinisikan media transmisi jaringan, metode pensinyalan, sinkronisasi bit, arsitektur jaringan (seperti halnya Ethernet atau Token Ring), topologi jaringan dan pengabelan. Selain itu, level ini juga mendefinisikan bagaimana Network Interface Card (NIC) dapat berinteraksi dengan media kabel atau radio.
  • Tabel MODEL OSI
Layer-layer tersebut disusun sedemikian sehingga perubahan pada satu layer tidak membutuhkan perubahan pada layer lain. Layer teratas (5, 6 and 7) adalah lebih cerdas dibandingkan dengan layer yang lebih rendah; Layer Application dapat menangani protocol dan format data yang sama yang digunakan oleh layer lain, dan seterusnya. Jadi terdapat perbedaan yang besar antara layer Physical dan layer Application.
  • FUNGSI LAYER
1. Layer Physical
Ini adalah layer yang paling sederhana; berkaitan dengan electrical (dan optical) koneksi antar peralatan. Data biner dikodekan dalam bentuk yang dapat ditransmisi melalui media jaringan, sebagai contoh kabel, transceiver dan konektor yang berkaitan dengan layer Physical. Peralatan seperti repeater, hub dan network card adalah berada pada layer ini.

2. Layer Data-link
Layer ini sedikit lebih “cerdas” dibandingkan dengan layer physical, karena menyediakan transfer data yang lebih nyata. Sebagai penghubung antara media network dan layer protocol yang lebih high-level, layer data link bertanggung-jawab pada paket akhir dari data binari yang berasal dari level yang lebih tinggi ke paket diskrit sebelum ke layer physical. Akan mengirimkan frame (blok dari data) melalui suatu network. Ethernet (802.2 & 802.3), Tokenbus (802.4) dan Tokenring (802.5) adalah protocol pada layer Data-link.

3. Layer Network
Tugas utama dari layer network adalah menyediakan fungsi routing sehingga paket dapat dikirim keluar dari segment network lokal ke suatu tujuan yang berada pada suatu network lain. IP, Internet Protocol, umumnya digunakan untuk tugas ini. Protocol lainnya seperti IPX, Internet Packet eXchange. Perusahaan Novell telah memprogram protokol menjadi beberapa, seperti SPX (Sequence Packet Exchange) & NCP (Netware Core Protocol). Protokol ini telah dimasukkan ke sistem operasi Netware.
Beberapa fungsi yang mungkin dilakukan oleh Layer Network

- Membagi aliran data biner ke paket diskrit dengan panjang tertentu
- Mendeteksi Error
- Memperbaiki error dengan mengirim ulang paket yang rusak
- Mengendalikan aliran

4. Layer Transport
Layer transport data, menggunakan protocol seperti UDP, TCP dan/atau SPX (Sequence Packet eXchange, yang satu ini digunakan oleh NetWare, tetapi khusus untuk koneksi berorientasi IPX). Layer transport adalah pusat dari mode-OSI. Layer ini menyediakan transfer yang reliable dan transparan antara kedua titik akhir, layer ini juga menyediakan multiplexing, kendali aliran dan pemeriksaan error serta memperbaikinya.

5. Layer Session
Layer Session, sesuai dengan namanya, sering disalah artikan sebagai prosedur logon pada network dan berkaitan dengan keamanan. Layer ini menyediakan layanan ke dua layer diatasnya, Melakukan koordinasi komunikasi antara entiti layer yang diwakilinya. Beberapa protocol pada layer ini: NETBIOS: suatu session interface dan protocol, dikembangkan oleh IBM, yang menyediakan layanan ke layer presentation dan layer application. NETBEUI, (NETBIOS Extended User Interface), suatu pengembangan dari NETBIOS yang digunakan pada produk Microsoft networking, seperti Windows NT dan LAN Manager. ADSP (AppleTalk Data Stream Protocol). PAP (Printer Access Protocol), yang terdapat pada printer Postscript untuk akses pada jaringan AppleTalk.

6. Layer Presentation
Layer presentation dari model OSI melakukan hanya suatu fungsi tunggal: translasi dari berbagai tipe pada syntax sistem. Sebagai contoh, suatu koneksi antara PC dan mainframe membutuhkan konversi dari EBCDIC character-encoding format ke ASCII dan banyak faktor yang perlu dipertimbangkan. Kompresi data (dan enkripsi yang mungkin) ditangani oleh layer ini.

7. Layer ApplicationLayer
ini adalah yang paling “cerdas”, gateway berada pada layer ini. Gateway melakukan pekerjaan yang sama seperti sebuah router, tetapi ada perbedaan diantara mereka. Layer Application adalah penghubung utama antara aplikasi yang berjalan pada satu komputer dan resources network yang membutuhkan akses padanya. Layer Application adalah layer dimana user akan beroperasi padanya, protocol seperti FTP, telnet, SMTP, HTTP, POP3 berada pada layer Application.

Udah taukan dan sekian dari saya dan terima kasi udah berkunjung di blog saya ini
:a :b :c :d :e :f :g :h :i
:j :k :l :m :n :o :p :q :r
:s :t :u :v :w :x :y :z :ab

sumber : http://berbagiittips.blogspot.com/2013/07/layer-osi.html